Télécharger HTCD – Outil de sécurité cloud piloté par l'IA
Introduction & Overview
Dans les entreprises hyper‑connectées d’aujourd’hui, les charges de travail cloud s’étendent sur des dizaines de fournisseurs, de lacs de données et de fonctions serverless. Gérer la sécurité à travers cet environnement vaste peut ressembler à essayer de protéger une ville avec quelques réverbères. HTCD (Hybrid Threat Cloud Defender) arrive comme une plateforme de sécurité cloud axée sur l’IA, révolutionnaire, qui projette un faisceau unifié et en temps réel sur chaque recoin de votre environnement multi‑cloud.
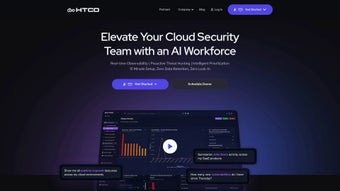
Conçu de fond en comble avec des analyses pilotées par l’apprentissage automatique, HTCD offre aux équipes de sécurité un tableau de bord unique qui combine observabilité, chasse proactive des menaces et réponse automatisée. Que vous utilisiez AWS, Azure, Google Cloud ou un lac de données hybride sur site, HTCD ingère la télémétrie, la compare à plus de 300 politiques de sécurité et de conformité pré‑construites, et met immédiatement en évidence les mauvaises configurations, les comportements anormaux et les lacunes de conformité. Ce qui distingue réellement HTCD, c’est son moteur de détection en langage naturel : les analystes tapent des questions en anglais simple – « Which S3 buckets are publicly readable? » – et le système les traduit en code de détection exploitable sans aucune ligne de script.
Cette approche sans code réduit considérablement le temps entre l’insight et la protection, permettant aux opérations de sécurité de passer du combat réactif aux incendies à l’atténuation proactive des risques. De plus, le moteur de réponse intelligent de HTCD priorise les résultats en fonction de la gravité, crée automatiquement des playbooks de remédiation et intègre chaque action dans une chronologie d’enquête qui peut être exportée sous forme de rapport de risque concis pour les auditeurs. En vous offrant une souveraineté totale sur vos données et en intégrant l’intelligence des menaces dans un tableau de bord unique et sécurisé, HTCD permet aux équipes d’améliorer leur posture de sécurité, d’augmenter la productivité des analystes et d’obtenir des économies de coûts mesurables.
La plateforme prend également en charge un contrôle d’accès granulaire basé sur les rôles, une journalisation prête pour l’audit et un chiffrement de bout en bout, garantissant que même les industries les plus réglementées peuvent l’adopter sans compromettre les exigences de gouvernance. Dans l’ensemble, HTCD se positionne comme un bouclier unifié et renforcé par l’IA qui non seulement détecte les menaces plus rapidement, mais aussi forme le personnel de sécurité grâce à des visualisations intuitives et des insights contextuels, faisant de lui un investissement stratégique pour les organisations souhaitant préparer l’avenir de leurs opérations de sécurité cloud.
Fonctionnalités clés & capacités pilotées par l'IA
L’ensemble de fonctionnalités de HTCD ressemble à une liste de contrôle de toutes les capacités qu’une équipe de sécurité cloud moderne pourrait souhaiter. Au cœur de la plateforme, l’IA alimente les analyses associées à un constructeur de détection sans code, offrant à la fois profondeur et rapidité. Voici une sélection des fonctionnalités les plus convaincantes qui font de HTCD un incontournable de tout arsenal de sécurité cloud. Chaque fonctionnalité a été conçue pour réduire l’effort manuel, améliorer la précision des détections et fournir des voies de remédiation exploitables, garantissant que les équipes de sécurité puissent se concentrer sur des initiatives stratégiques plutôt que sur le triage répétitif.
- Observabilité en temps réel : Ingestion continue de journaux, métriques et événements depuis AWS CloudTrail, Azure Activity Log, GCP Audit Logs, Kubernetes et les services de lacs de données, visualisés sur un tableau de bord vivant qui se met à jour chaque seconde.
- 300 + politiques intégrées : Contrôles de conformité et de sécurité pré‑définis couvrant GDPR, HIPAA, PCI‑DSS, CIS Benchmarks et les normes spécifiques à chaque secteur, automatiquement mappés à vos ressources cloud.
- Constructeur de détection sans code : Interface de requête en langage naturel qui convertit l’anglais simple en règles de détection, éliminant le besoin d’expertise en script tout en offrant des personnalisations avancées pour les utilisateurs expérimentés.
- Chasse aux menaces alimentée par l’IA : Modèles d’apprentissage automatique qui font remonter les schémas anormaux, les menaces internes et les abus d’identifiants avant qu’ils ne deviennent des incidents, avec des scores de risque contextuels qui priorisent les détections les plus dangereuses.
- Playbooks automatisés : Flux de réponse personnalisables qui déclenchent des étapes de remédiation, la création de tickets et les notifications aux parties prenantes via des outils intégrés tels que ServiceNow, Jira, Slack et Teams.
- Chronologie d’enquête : Vue chronologique de chaque détection, enrichie de contexte, de preuves et du statut de remédiation, permettant aux auditeurs et aux analystes de tracer le cycle de vie complet d’un événement.
- Rapports de risque unifiés : PDFs et CSV exportables qui résument la posture de sécurité, les lacunes de conformité et l’avancement de la remédiation pour les auditeurs, les dirigeants et les parties prenantes de niveau conseil.
- Contrôles de souveraineté des données : Toutes les télémétries peuvent être stockées en région ou sur site, assurant la conformité aux exigences de résidence des données et donnant aux organisations un contrôle total sur leurs données sensibles.
- Intégration d’intelligence sur les menaces : Flux en temps réel provenant de sources d’intelligence leaders (par ex. VirusTotal, MITRE ATT&CK, Open Threat Exchange) corrélés aux détections internes pour fournir un contexte enrichi.
- Architecture évolutive : Micro‑services cloud‑natifs qui s’auto‑scale en fonction du volume de charge, garantissant une faible latence même pendant les pics d’ingestion, et supportant les déploiements multi‑locataires pour les MSSP.
Avantages
- Intégration rapide de nouvelles sources de données – la plupart des intégrations fonctionnent immédiatement.
- La détection sans code réduit considérablement le temps de détection pour les non‑développeurs.
- Les modèles d’IA s’améliorent continuellement avec chaque ingestion de données, réduisant les faux positifs.
- Le tableau de bord centralisé élimine le besoin de multiples outils de sécurité.
- Une couverture de conformité solide accélère la préparation des audits.
- RBAC granulaire et journalisation d’audit répondent aux exigences de gouvernance strictes.
- Le support multi‑cloud assure une posture de sécurité cohérente entre les fournisseurs.
Inconvénients
- Le prix initial peut être élevé pour les petites startups sans budget dédié à la sécurité.
- Courbe d’apprentissage pour les fonctionnalités avancées d’ajustement de l’IA.
- Exige une transmission constante des journaux depuis tous les comptes cloud pour obtenir une visibilité complète.
- L’installation d’un agent sur site peut nécessiter une coordination supplémentaire avec les opérations IT.
- Le développement de politiques personnalisées au‑delà de la bibliothèque intégrée peut être chronophage.
Installation, configuration et compatibilité
Le déploiement de HTCD est intentionnellement simple, reflétant sa philosophie « secure‑by‑default ». Le produit est proposé en tant que solution SaaS avec un déploiement sur site optionnel pour les organisations qui ont besoin d’un contrôle absolu sur la résidence des données. Suivez ces étapes pour mettre HTCD en place en moins d’une heure, et vous comprendrez rapidement pourquoi la plateforme est saluée pour son expérience d’onboarding sans friction. L’assistant guidé vous accompagne à chaque étape, de la création du compte à l’activation complète des politiques, tout en proposant des liens d’aide contextuels et des tutoriels vidéo pour aller plus loin.
- Créer un compte : Inscrivez‑vous sur le site HTCD avec une adresse e‑mail professionnelle. Vous recevrez un lien de vérification et une clé API temporaire qui accorde un accès en lecture seule à vos environnements cloud pendant la configuration initiale.
- Connecter les fournisseurs cloud : Dans la console HTCD, accédez à Integrations → Cloud Accounts. Utilisez les assistants intégrés pour accorder des rôles IAM en lecture seule pour AWS, Azure et GCP. La plateforme découvre automatiquement des services tels que S3, EC2, Lambda, Azure Blob et GKE, et commence à diffuser les journaux en quelques minutes.
- Configurer l’ingestion du lac de données : Pour les lacs de données sur site ou hybrides (par ex. Hadoop, Snowflake, Azure Synapse), installez l’agent léger HTCD sur une VM passerelle. L’agent transmet les journaux via un canal chiffré TLS, et vous pouvez choisir entre le traitement par lots ou le streaming en temps réel selon la bande passante disponible.
- Configurer les canaux d’alerte : Reliez HTCD à votre SIEM, Slack, Teams ou e‑mail via des URL webhook. Vous pouvez également pousser les détections vers des systèmes de tickets comme ServiceNow, Jira ou PagerDuty, garantissant que les alertes atteignent instantanément les bons intervenants.
- Lancer l’assistant de détection sans code : Tapez une requête en langage naturel telle que « Show me all IAM users with admin privileges not using MFA. » HTCD génère une règle de détection, que vous pouvez activer d’un clic, modifier ou programmer pour une évaluation périodique.
- Valider et affiner : Examinez les premières détections sur le tableau de bord, ajustez les seuils des politiques, activez les playbooks automatisés pour les alertes à haute gravité et configurez des notifications personnalisées pour les responsables de conformité.
- Activer les fonctionnalités IA avancées (optionnel) : Activez le mode d’apprentissage continu, qui renvoie les télémétries de votre organisation aux modèles ML, affinant la détection d’anomalies et réduisant les taux de faux positifs au fil du temps.
Environnements pris en charge : L’offre SaaS de HTCD fonctionne sur n’importe quel navigateur web moderne (Chrome, Edge, Firefox, Safari) et ne nécessite aucune installation côté client. Pour les déploiements sur site, l’agent s’exécute sous Windows Server 2016+, distributions Linux avec noyau 3.10+ (incluant Ubuntu, CentOS, Red Hat) et macOS 10.15+. Des versions conteneurisées sont disponibles pour Docker et Kubernetes, permettant une intégration fluide dans les pipelines CI/CD et supportant les charts Helm pour un provisionnement rapide. La plateforme prend également en charge les interactions API‑first, permettant des intégrations personnalisées via des points de terminaison RESTful et proposant des SDK pour Python, Go et Java.
Les meilleures pratiques de sécurité recommandent d’activer l’authentification multifacteur (MFA) sur la console HTCD et de restreindre les clés API à des plages d’IP en liste blanche. Parce que HTCD stocke les télémétries dans un stockage chiffré (AES‑256 au repos, TLS 1.3 en transit), vous pouvez satisfaire la plupart des exigences réglementaires sans durcissement supplémentaire. De plus, la solution propose des politiques de rétention des données intégrées, vous permettant de purger les journaux après une période configurable afin de rester conforme aux obligations du « right to be forgotten » du GDPR. Pour les organisations qui exigent une isolation sur site, HTCD fournit un package de déploiement air‑gap incluant des installateurs hors ligne, des binaires signés et un flux de mise à jour privé, garantissant que même les environnements les plus sensibles en matière de sécurité puissent bénéficier d’une protection cloud pilotée par l’IA.
FAQ & Conclusion
HTCD convient‑il aux petites entreprises ?
Oui. Bien que HTCD excelle dans les grandes entreprises multi‑cloud, son modèle de tarification modulaire et sa détection sans code le rendent accessible aux PME qui ont besoin d’une visibilité rapide sans engager une équipe de sécurité complète. L’essai gratuit de 30 jours offre un accès complet aux fonctionnalités, permettant aux petites équipes d’évaluer le ROI avant de s’engager.
HTCD peut‑il fonctionner dans des environnements air‑gap ?
La version sur site peut être déployée derrière un air‑gap. Toutes les données restent au sein de votre réseau, et les mises à jour peuvent être appliquées via des packages d’installation hors ligne signés numériquement pour garantir l’intégrité.
Comment le composant IA évite‑t‑il les faux positifs ?
Les modèles de HTCD sont entraînés sur des millions d’événements bénins et malveillants. La plateforme se réentraîne continuellement sur vos propres télémétries, appliquant des seuils contextuels qui s’adaptent aux comportements normaux, réduisant ainsi le bruit et concentrant l’attention des analystes sur les menaces réelles.
Quels cadres de conformité sont couverts dès l’installation ?
HTCD inclut des politiques pour le GDPR, HIPAA, PCI‑DSS, SOC 2, ISO 27001, NIST 800‑53, ainsi que des normes sectorielles comme les CIS Benchmarks pour les charges de travail cloud. Des modules réglementaires supplémentaires peuvent être ajoutés via le marketplace pour répondre à des besoins spécifiques à un secteur.
Existe‑t‑il un essai gratuit ou une édition communautaire ?
HTCD propose un essai gratuit de 30 jours avec accès complet aux fonctionnalités. Une édition communautaire limitée est également disponible pour un usage non commercial, offrant une observabilité de base et des capacités de détection sans les modules IA avancés.
Comment HTCD s’intègre‑t‑il aux outils SIEM et de ticketing existants ?
HTCD prend en charge les intégrations natives avec les principales plateformes SIEM telles que Splunk, IBM QRadar et Elastic Stack, ainsi que les systèmes de ticketing comme ServiceNow, Jira et Zendesk. L’intégration se réalise via des webhooks configurables ou des API REST, permettant un flux de données bidirectionnel pour l’enrichissement et la création automatisée d’incidents.
Verdict final
HTCD offre un mélange convaincant d’analyses pilotées par l’IA, de détection sans code et d’une couverture de conformité exhaustive que peu d’outils de sécurité cloud peuvent égaler. Son tableau de bord centralisé simplifie la tâche chaotique de surveillance d’environnements hétérogènes, tandis que les playbooks automatisés et la priorisation intelligente maintiennent les équipes concentrées sur les risques les plus critiques. Les organisations qui privilégient un onboarding rapide, la souveraineté des données et une réduction des coûts efficace considéreront HTCD comme un investissement stratégique. Pour les équipes qui luttent encore avec des solutions ponctuelles fragmentées, HTCD représente une voie claire vers une posture de sécurité unifiée et prête pour l’avenir. L’architecture extensible de la plateforme, son API robuste et le fort soutien de la communauté assurent la pérennité de l’investissement, garantissant que, à mesure que les services cloud évoluent, HTCD puisse s’adapter sans nécessiter une refonte complète.
Prêt à sécuriser votre cloud ? Télécharger HTCD maintenant et commencez un essai gratuit de 30 jours. Découvrez une protection axée sur l’IA, accélérez la conformité et permettez à vos analystes de chasser les menaces en langage naturel—sans code requis.